Google Ads Data Manager od 16. novembra 2026 prestane vyžadovať hashované zákaznícke dáta a prijme aj šifrované. Zmena sa týka Customer Match aj rozšírených konverzií a presúva časť práce z vášho tímu na Google. Čo sa mení, čo zatiaľ nie je jasné a ako sa pripraviť bez zbytočnej paniky, vysvetľuje tento článok.
Google Ads Data Manager: Čo sa mení 16. novembra 2026
Google začal používateľov nástroja Google Ads Data Manager informovať e-mailom, že od 16. novembra 2026 prestane vyžadovať, aby zákaznícke dáta pred nahraním prešli hashovaním algoritmom SHA-256. Namiesto toho bude akceptovať šifrované dáta. Správu verejne rozšíril koncom októbra 2026 zástupca agentúry ADSQUIRE na LinkedIne a podrobne ju rozobral web PPC Land.
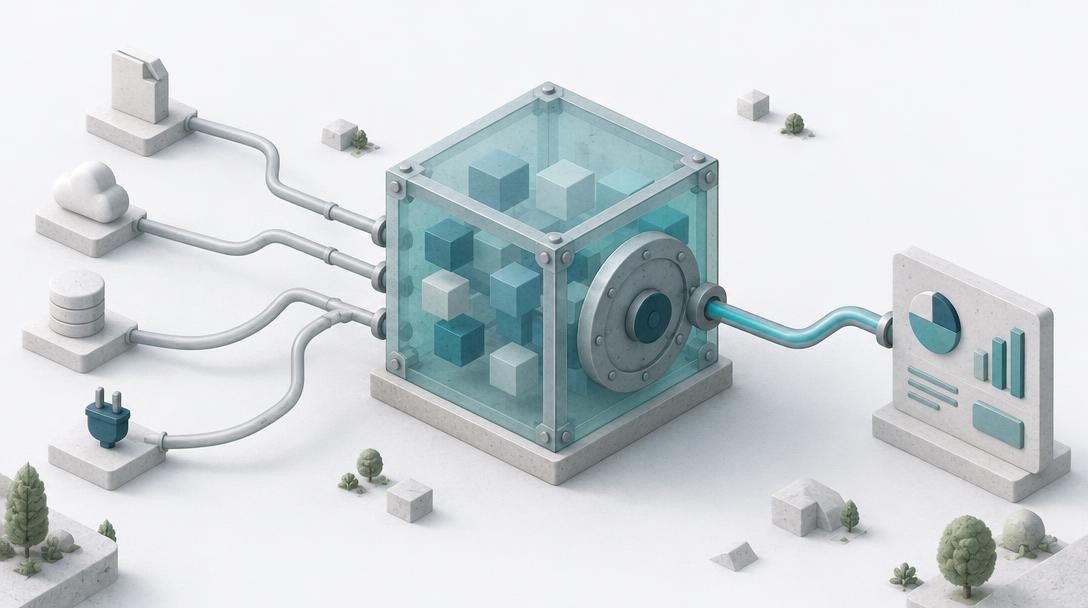
Dôležité je, ako Google s takými dátami naloží. Šifrované údaje sa majú dešifrovať, normalizovať a spárovať v hardvérovo izolovanom prostredí, ktoré sa označuje ako trusted execution environment, skrátene TEE. Ide o oddelenú časť systému, do ktorej sa podľa Googlu nedostane bežný prístup zvonku ani zo zvyšku infraštruktúry.
Zmena sa má týkať všetkých hlavných ciest, ktorými sa vlastné dáta do Google Ads dostávajú:
- prepojení s CRM systémami,
- importov z cloudového úložiska,
- priameho nahrávania súborov,
- Data Manager API.
Z toho vyplýva, že nejde o úpravu jedného okrajového rozhrania. Dotýka sa bežného spôsobu, akým firmy privádzajú zoznamy zákazníkov aj offline konverzie do reklamného účtu, či už cez integráciu s CRM alebo manuálne cez súbor.
Čo Google ako dôvod uvádza
Oficiálne zdôvodnenie je dvojaké. Google tvrdí, že cieľom je lepšia presnosť párovania a menej chýb, ktoré vznikajú pri formátovaní dát pred hashovaním. Čísla ani percentá, o koľko sa párovanie zlepší, však nezverejnil, takže ide zatiaľ o deklarovaný zámer, nie o odmerateľný prísľub.
Praktický dôvod je pritom známy každému, kto hashoval e-maily. Stačí malá odchýlka, napríklad veľké písmeno, medzera na konci riadka alebo nesprávne upravená adresa, a výsledný hash sa od očakávaného líši. Taký záznam sa potom jednoducho nespáruje. Ak formátovanie a normalizáciu prevezme Google, odpadne jedna z najčastejších príčin zbytočne nízkej miery párovania.
Časová os, ktorá k zmene viedla
Zmena nepadla z neba. Google sa k šifrovanému spracovaniu približoval niekoľko rokov.
| Obdobie | Čo sa stalo |
|---|---|
| Júl 2024 | Americký regulátor FTC uviedol, že hashované identifikátory nie sú anonymné |
| September 2024 | Dôverné párovanie (confidential matching) sa stalo predvolenou voľbou pri Customer Match |
| December 2025 | Spustenie Data Manager API s povinným hashovaním SHA-256 a voliteľným šifrovaním |
| Apríl 2026 | Nahrávanie Customer Match cez Google Ads API prestalo fungovať |
| Máj 2026 | Verzia API 1.7 pridala pole pre šifrované používateľské ID |
| September 2026 | Customer Match začal prijímať nehashované IP adresy a časové značky |
| 16. november 2026 | Hashovanie prestane byť povinné |
Zo súhrnu je vidno, že Data Manager sa postupne stáva hlavným miestom, cez ktoré má pre Google Ads putovať všetko, čo pochádza z vlastných dát. Kto stále používa staršie cesty, mal by si overiť, ktoré z nich ešte fungujú.
Čo to znamená pre Customer Match
Customer Match je funkcia, ktorá umožňuje nahrať zoznam e-mailov, telefónnych čísel alebo adries a použiť ho na zacielenie, vylúčenie či vytvorenie podobných publík. Ak ho ešte nepoužívate naplno, základy nájdete v článku Customer Match v Google Ads, kde je aj popis septembrovej aktualizácie s IP adresami.
Zmena 16. novembra sa dotkne najmä toho, ako sa zoznamy pripravujú pred nahraním. Dnes musí niekto, buď váš tím, agentúra alebo integračný nástroj, urobiť niekoľko krokov v presnom poradí.
- očistiť a zjednotiť formát e-mailov a telefónnych čísel,
- aplikovať hashovanie SHA-256,
- nahrať výsledok do Google Ads.
Po zmene sa tento krok vypúšťa alebo sa aspoň môže vypustiť. Google bude údaje do Google Ads prijímať v šifrovanej podobe a normalizáciu urobí sám. Ak ste mali pipeline, ktorá sa o to starala, môže sa zjednodušiť.
Prečo to môže zlepšiť párovanie
Miera párovania pri Customer Match závisí od toho, či sa záznam z vašej databázy zhoduje s prihláseným účtom Google. Časť neúspechov nespôsobuje to, že človek v Google nie je, ale to, že sa hash vypočítal z mierne odlišného textu. Google tvrdí, že práve tieto chyby chce odstrániť. Dá sa teda rozumne očakávať, že niektorým účtom sa párovanie zlepší, najmä tam, kde dáta pochádzajú z viacerých zdrojov v nejednotnom formáte. Konkrétne číslo však dnes nikto nepozná a nie je dôvod si ho vymýšľať.
Čo zatiaľ neplatí automaticky
Zmena neznamená, že všetko, čo máte nastavené, sa musí okamžite prepísať. Zo zverejnených informácií sa nedá vyčítať, či existujúce hashované nahrávania budú fungovať ďalej, ani či ich Google nejako prevedie. Rovnako nie je jasné, či ide o povinnú zmenu, alebo o voliteľnú možnosť popri doterajšom hashovaní. Do upresnenia od Googlu preto nemá zmysel meniť fungujúce procesy narýchlo.
Čo to znamená pre rozšírené konverzie
Rozšírené konverzie (enhanced conversions) sú spôsob, ako doplniť meranie konverzií o zákaznícke údaje, ktoré zákazník zadal, napríklad e-mail pri objednávke alebo kontaktnom formulári. Google sa s ich pomocou snaží priradiť konverziu ku kliknutiu na reklamu aj vtedy, keď cookies zlyhajú alebo chýbajú.
Oznámenie výslovne uvádza, že zmena sa týka aj rozšírených konverzií. Pri rozšírených konverziách pre potenciálnych zákazníkov a pri importe offline konverzií z CRM sa totiž tiež posielajú identifikátory, ktoré sa dosiaľ hashovali. Ak platí rovnaký princíp ako pri zoznamoch, aj tu odpadne starosť s predspracovaním hodnôt.
Spoľahlivé meranie je pritom základ pre všetko ostatné. Bez kvalitných konverzných dát nemajú automatické stratégie ponúk z čoho sa učiť, o čom podrobnejšie píšeme v texte ako správne nastaviť sledovanie konverzií v Google Ads. Preto sa oplatí zmenu sledovať aj vtedy, ak Customer Match vôbec nepoužívate.
Kde sa to prejaví v praxi
Najviac ťažia z jednoduchšieho spracovania tie účty, ktoré posielajú konverzie z viacerých systémov súčasne. Typicky ide o tieto prípady.
- E-shop, ktorý posiela objednávky z platformy aj z fakturačného systému.
- B2B firma, ktorá importuje z CRM kvalifikované leady a uzavreté obchody.
- Prevádzka s ordinačnými či rezervačnými systémami, kde sa dáta zapisujú ručne a s chybami.
Čím viac ľudských zásahov a rôznych formátov, tým viac chýb pri hashovaní a tým väčší priestor na zlepšenie. Pri čistých, automaticky generovaných dátach bude rozdiel pravdepodobne menší.
Prečo hashovanie nikdy nebolo anonymizáciou
Pre mnohé firmy bolo hashovanie pohodlnou odpoveďou na otázku ochrany osobných údajov. Dáta odchádzajú len ako náhodný reťazec znakov, takže riziko je malé. Tento predpoklad však už dávno nie je opodstatnený.
Americký regulátor FTC v júli 2024 uviedol, že hashovanie nie je anonymizácia. Rovnaký e-mail dá vždy rovnaký hash, takže hash funguje ako stály identifikátor konkrétneho človeka. Jeho jediná výhoda je, že ho na prvý pohľad nevidno. Práve na tom je pritom postavené samotné párovanie, pretože Google porovnáva hashe zo svojej databázy s hashmi z vašej.
Z pohľadu európskeho práva to zodpovedá aj výkladu, že pseudonymizované údaje sú stále osobné údaje. Ak sa vás týka GDPR, hashované e-maily zákazníkov musíte brať ako osobné údaje, rovnako ako e-maily v čitateľnej podobe.
Čo sa mení pri šifrovaní
Pri šifrovaní sa ochrana presúva z vašej strany na stranu Googlu. Pri hashovaní mal Google k dispozícii len hash, ktorý porovnal. Pri šifrovanej verzii sa údaje v izolovanom prostredí dešifrujú, čiže v ňom nakrátko existujú v čitateľnej podobe. Google to takto priamo nepopisuje, ale vyplýva to z princípu, ktorý uvádza. Ochrana sa preto opiera o samotné izolované prostredie a o jeho overovanie, nie o to, že dáta odídu z vašej siete v podobe, ktorú nemožno ľahko čítať.
Toto nie je nutne zhoršenie. TEE je uznávaný bezpečnostný mechanizmus a Google ho opísal už v rokoch 2024 a 2025. Znamená to len, že argument „odchádzajú iba hashe“ prestáva byť dostatočným opisom toho, čo sa s údajmi deje.
Posúdenia ochrany údajov môžu potrebovať revíziu
Ak vaša dokumentácia vychádzala z predpokladu, že do reklamných systémov odchádzajú výlučne hashované hodnoty, oplatí sa ju prejsť. Týka sa to najmä záznamov o spracovateľských činnostiach, posúdení vplyvu na ochranu údajov a textov súhlasov. Neznamená to, že sa niečo porušuje. Znamená to, že opis toku údajov by mal zodpovedať skutočnosti. Konkrétne kroky vždy konzultujte so svojím právnikom alebo zodpovednou osobou, pretože výklad závisí od vašej situácie.
Čo Google v e-maile nepovedal
Najdôležitejšie nie je to, čo oznámenie obsahuje, ale čo v ňom chýba. Ide o otázky, od ktorých závisí, ako náročná bude vaša príprava.
| Otvorená otázka | Prečo na nej záleží |
|---|---|
| Budú existujúce hashované nahrávania fungovať ďalej? | Rozhoduje, či treba meniť hotové integrácie |
| Je zmena voliteľná? | Určuje, či sa môžete rozhodnúť sami a kedy |
| Kto drží šifrovacie kľúče a čo musí inzerent nastaviť? | Ovplyvňuje bezpečnostné posúdenie aj prácu vývojárov |
| Ako sa overuje, že izolované prostredie robí to, čo má? | Dôležité pre dokumentáciu a prípadný audit |
| Ako dlho a kde sa dešifrované dáta zdržia? | Súvisí s ochranou údajov a s uchovávaním |
| Menia sa zmluvné podmienky o zákazníckych dátach? | Môže si to vyžiadať kontrolu zmlúv |
Google tiež neuviedol, či sa zmena týka aj Display & Video 360 alebo Google Analytics. E-mail hovorí len o Google Ads. Pre firmy, ktoré s týmito nástrojmi pracujú, je preto rozumné čakať na dokumentáciu a nepredpokladať, že pravidlá platia všade rovnako.
Septembrová zmena s IP adresami je niečo iné
Nezamieňajte si túto zmenu s tou septembrovou. Od septembra 2026 prijíma Customer Match pri nahrávaní súborov aj nehashované IP adresy a časové značky. Táto možnosť však nefunguje pre používateľov z Európskeho hospodárskeho priestoru, Spojeného kráľovstva a Švajčiarska, teda pre väčšinu slovenského publika. Nie je ani jasné, či sa takéto riadky spracúvajú v TEE.
Šifrovanie od 16. novembra sa naopak týka údajov vo všeobecnosti a nie je regionálne obmedzené tak, ako to opisuje septembrová funkcia. V praxi sú to dve samostatné veci a každú treba posúdiť zvlášť.
Ako sa pripraviť bez zbytočných zásahov
Hlavná rada je jednoduchá. Neponáhľajte sa s prerábaním toho, čo funguje, a využite čas pred 16. novembrom na zmapovanie. Na prípravu stačí niekoľko krokov.
- Zistite, ktorými cestami do Google Ads teraz idú vaše zákaznícke dáta, teda cez CRM prepojenie, cloudové úložisko, súbor alebo API.
- Zapíšte si, kto alebo čo robí hashovanie, či interný skript, agentúra, partnerský nástroj alebo CRM.
- Zachyťte si aktuálnu mieru párovania zoznamov a stav diagnostiky konverzií, aby ste mali základ na porovnanie.
- Nezastavujte fungujúce hashované nahrávania, kým Google nepotvrdí, ako sa budú správať po zmene.
- Pri partnerských nástrojoch sa opýtajte dodávateľa, kedy a ako podporí šifrovaný režim.
Ak by ste chceli mať istotu, že reklamný účet je zdravý ešte pred akoukoľvek zmenou, pomôže pravidelný audit PPC kampaní, ktorý odhalí aj tie nastavenia, o ktorých už nikto nevie, kto ich zaviedol.
Čo pripraviť na strane dát
Aj keď hashovanie prestane byť povinné, kvalita vstupu je stále dôležitá. Šifrovanie nenahradí čistenie dát, len odstráni jednu technickú prekážku. Preto sa oplatí venovať pozornosť týmto veciam.
- Aktuálnosť zoznamov, pretože staré e-maily párovanie nezlepšia.
- Zhoda medzi tým, čo zákazník povolil, a tým, čo reálne nahrávate.
- Dokumentácia toho, ktoré polia posielate, a na aký účel.
- Zdroj každého zoznamu, aby bolo jasné, odkiaľ pochádza a prečo ho máte.
Čo to znamená pre first party data a stratégiu
Širší kontext je zrejmý. Ako cookies strácajú na význame, zákaznícke údaje, ktoré firma získala sama, sa stávajú jedným z mála spoľahlivých vstupov pre cielenie aj meranie. Google sa snaží, aby ich nahrávanie bolo čo najjednoduchšie, a Data Manager je jeho cieľová brána.
Vlastné dáta majú v kampaniach praktickú hodnotu. Pomáhajú automatickým stratégiám ponúk učiť sa z reálnych predajov namiesto kliknutí, pomáhajú vylúčiť existujúcich zákazníkov z akvizičných kampaní a umožňujú pracovať s hodnotou zákazníka. Súvisí to aj s tým, ako vyhodnotiť hodnotu nového zákazníka v Google Ads. Kvalitné konverzie z vlastných dát sú zároveň jedným z faktorov, ktoré ovplyvňujú, ako dobre sa algoritmus naučí rozlišovať vhodných zákazníkov.
Jednoduchšie nahrávanie neznamená lepšie dáta
Zjednodušenie technickej stránky vedie niekedy k opačnému problému. Keď je nahrávanie ľahké, ľahko sa nahrá aj zlý zoznam, napríklad príliš široký alebo bez rozlíšenia, kto je zákazník a kto len záujemca. Odporúča sa preto držať sa zásad, ktoré platili aj doteraz.
- Segmentujte zoznamy podľa hodnoty a stavu, nie všetkých do jedného.
- Nahrávajte hlavne dáta, ktoré skutočne súvisia s cieľom kampane.
- Sledujte, či sa zoznamy a konverzie po nahraní správajú tak, ako čakáte.
Spoľahlivosť takto doplnených dát sa dá sledovať aj v hodnotení kvality dát v účte. Tomu sa venuje článok o Data Strength v Google Ads.
Kontrolný zoznam na posledné dva týždne pred zmenou
Do 16. novembra zostáva niečo vyše dvoch týždňov, takže stačí zamerať sa na to podstatné a nezačínať žiadnu veľkú migráciu. Nasledujúce body zhŕňajú, čo si overiť ako prvé.
- Zmapujte všetky cesty, ktorými vaše zákaznícke dáta odchádzajú do Google Ads.
- Zistite, ktoré nástroje tretích strán hashovanie robia a ako sa pripravujú na zmenu.
- Zaznamenajte si súčasné miery párovania a stav konverzií na neskoršie porovnanie.
- Počkajte na doplnenie dokumentácie od Googlu a neprerábajte fungujúce integrácie narýchlo.
- Prejdite si záznamy o ochrane údajov a upravte opis toku dát, ak počítal len s hashmi.
- Po 16. novembri sledujte zoznamy a konverzie a porovnajte ich s východiskovým stavom.
Hlavná línia zmeny je jasná, no v detailoch je stále otvorená. Najlepším postupom je preto pokojné mapovanie, jasné zaznamenanie východiskového stavu a čakanie na odpovede, ktoré Google dosiaľ nezverejnil.